Domain 1a-fahrrad.de kaufen?
Wir ziehen mit dem Projekt
1a-fahrrad.de um.
Sind Sie am Kauf der Domain
1a-fahrrad.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain 1a-fahrrad.de kaufen?
Wie muss das Verhältnis von Lenker und Sattel beim Fahrrad sein?
Das Verhältnis von Lenker und Sattel beim Fahrrad sollte so eingestellt sein, dass der Fahrer eine bequeme und ergonomische Sitzposition einnehmen kann. Der Lenker sollte in einer Höhe sein, die es dem Fahrer ermöglicht, eine entspannte Haltung einzunehmen, während der Sattel so positioniert sein sollte, dass das Gewicht des Fahrers gleichmäßig auf Sattel und Lenker verteilt wird. Es ist wichtig, dass der Fahrer eine gute Kontrolle über das Fahrrad hat und gleichzeitig eine angenehme und effiziente Fahrposition einnehmen kann. **
Wie Fahrrad Pedale wechseln?
Möchtest du wissen, wie man Fahrradpedale wechselt? Es ist wichtig, die richtigen Werkzeuge wie einen Pedalschlüssel und eventuell auch einen Inbusschlüssel bereitzuhalten. Zuerst solltest du die alte Pedale mit dem Pedalschlüssel gegen den Uhrzeigersinn lösen. Achte darauf, dass du die linke und rechte Pedale nicht verwechselst, da sie unterschiedliche Gewinde haben. Schraube dann die neuen Pedale mit dem Uhrzeigersinn fest und vergiss nicht, sie ordentlich zu sichern. Hast du noch weitere Fragen zum Wechseln von Fahrradpedalen? **

Ähnliche Suchbegriffe für Malicious
Top-Angebote
Produkte zum Begriff Malicious:
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.42649,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Buchbox Fahrrad großBuchbox Fahrrad groß , Buchbox mit wunderschönem nostalgischen Einbandmotiv. Ideal als Aufbewahrungsmöglichkeit wertvoller Gegenstände. Mittlere Größe Maße: 36 x 28 x 8 cm. , > , Erscheinungsjahr: 20250501, Warengruppe: NB/Sonstiges (Adreßbücher, Alben, Blankobooks), UNSPSC: 44201190, Warenverzeichnis für die Außenhandelsstatistik: 44201190, Sender’s product category: NONBO, Länge: 387, Breite: 295, Höhe: 87, Gewicht: 1288, Produktform: NonBook,24,42 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wolff, Kerstin: Tomate, Fahrrad, GuillotineTomate, Fahrrad, Guillotine , Eine kurze Frauengeschichte in 30 Objekten , Lager, Buchsen & Dichtungen > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20230223, Produktform: Leinen, Autoren: Wolff, Kerstin, Illustrator: Prenzel, Tatjana, Seitenzahl/Blattzahl: 192, Abbildungen: 65 farbige Abbildungen, Keyword: Diskriminierung; Emanzipation; Feminismus; Feminismus-Buch; Frauen; Frauen die die Welt bewegten; Frauenbewegung; Frauengeschichte; Frauenrechte; Gender; Geschenk Mädchen; Geschenkbuch; Geschichtsbuch; Geschichtswissenschaften; Geschlechtergerechtigkeit; Geschlechterrollen; Gesellschaft; Gleichberechtigung; Gleichstellung; Herstory; Identität; Patriachat; Porträts Frauen; Rollenklischees; Sachbuch; Sexismus; Unsichtbare Frauen; Weltgeschichte; berühmte Frauen; feministisch, Fachschema: Feminismus~Frauenbewegung / Feminismus, Fachkategorie: Sozial- und Kulturgeschichte, Interesse Alter: für Frauen und/oder Mädchen, Thema: Entdecken, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Feminismus und feministische Theorie, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Knesebeck Von Dem GmbH, Verlag: Knesebeck Von Dem GmbH, Verlag: Knesebeck, Länge: 215, Breite: 176, Höhe: 21, Gewicht: 572, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0070, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Welche Fahrrad Pedale hat linksgewinde?
Welche Fahrrad Pedale haben Linksgewinde? Linksgewindige Pedale sind speziell für die linke Seite des Fahrrads konzipiert, während rechtsgewindige Pedale für die rechte Seite verwendet werden. Diese spezielle Gewindeart sorgt dafür, dass sich die Pedale nicht während des Fahrens lösen. Es ist wichtig, die richtige Pedale für die jeweilige Seite des Fahrrads zu verwenden, um ein sicheres und effizientes Fahren zu gewährleisten. Beim Kauf neuer Pedale sollte daher darauf geachtet werden, ob sie Linksgewinde für die linke Seite des Fahrrads haben. **
-
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
-
Wie Fahrrad Lenker höher stellen?
Um den Fahrradlenker höher zu stellen, musst du zuerst die Schrauben an der Vorbauklemmung lösen. Dann kannst du den Lenker vorsichtig nach oben ziehen, bis er die gewünschte Höhe erreicht hat. Achte darauf, dass der Lenker gerade ausgerichtet ist und ziehe die Schrauben wieder fest an. Überprüfe abschließend, ob der Lenker sicher und fest sitzt, bevor du wieder losfährst. Es ist auch ratsam, sich von einem Fachmann beraten zu lassen, um sicherzustellen, dass der Lenker korrekt eingestellt ist und keine Schäden am Fahrrad entstehen. **
-
Wie funktioniert hydraulische Bremse Fahrrad?
Die hydraulische Bremse am Fahrrad funktioniert durch die Übertragung von Druck über eine mit Bremsflüssigkeit gefüllte Leitung. Wenn der Bremshebel betätigt wird, wird Druck auf die Bremsflüssigkeit ausgeübt, die dann die Bremskolben in den Bremszangen zusammendrückt. Dadurch wird die Bremskraft auf die Bremsscheibe übertragen, was zu einer Verlangsamung oder einem Stopp des Fahrrads führt. Hydraulische Bremsen gelten als effizienter und wartungsärmer als mechanische Bremsen, da sie weniger Anpassungen erfordern und eine gleichmäßigere Bremskraft bieten. **


Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **
Fährt man immer ohne Pedale Fahrrad?
Nein, man fährt nicht immer ohne Pedale Fahrrad. Es gibt verschiedene Arten von Fahrrädern, darunter auch solche ohne Pedale, wie zum Beispiel Laufräder für Kinder. Aber die meisten Fahrräder haben Pedale, die zum Treten verwendet werden, um das Fahrrad voranzubringen. **
Top-Angebote
Produkte zum Begriff Malicious:
-
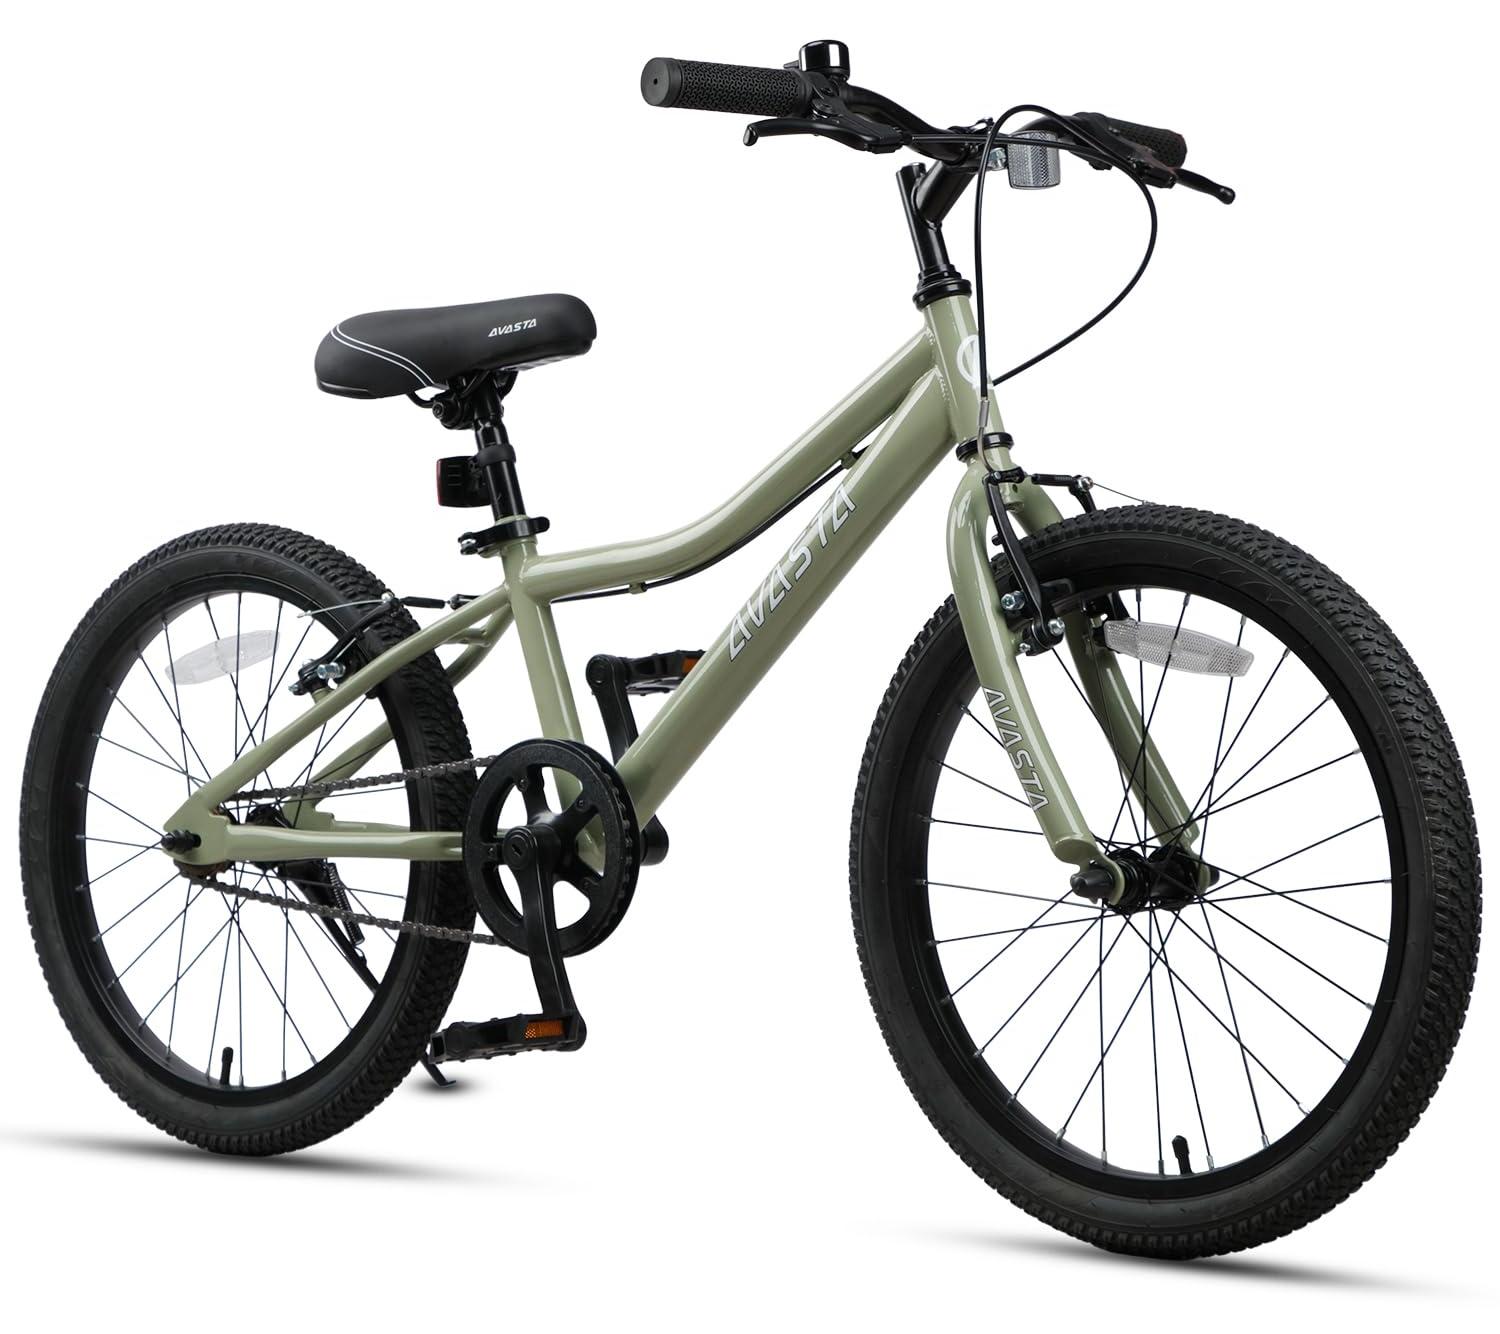
Kinderfahrrad Kinderrad Fahrrad - 20 Zoll - Verstellbarer Lenker und Sattel - Doppelte V-BremseDieses Kinderfahrrad mit 20 Zoll eignet sich für Kinder von 6 bis 12 Jahren und fährt auf unebenem Gelände, Wegen und leichtem Schlamm. Lenker und Sattel sind verstellbar, sodass das Fahrrad mit Ihrem Kind mitwächst.Größe 20 Zoll für Kinder von 6 bis 12 Jahren (Körpergröße 115 bis 147 cm, Schrittlänge 51 bis 64 cm)Stahlrahmen mit Step-Over-Design zum einfachen Auf- und AbsteigenOff-Road-Reifen 20 x 1,95 ZollDoppelte Aluminium-V-Bremsen vorne und hintenLenker und Sattel verstellbarStänder serienmäßig enthaltenMontageDas Fahrrad ist zu 85 % vormontiert. Sie montieren nur noch das Vorderrad, die Pedale, den Lenker, den Ständer und den Sattel. Alle benötigten Montagewerkzeuge sind enthalten.GrößenWählen Sie die Größe anhand der Körpergröße und der Schrittlänge Ihres Kindes. Ausführliche Größentabellen finden Sie in der Größentabelle.447,47 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Pedale Fahrrad NylonfaserSuchen Sie die perfekte Balance aus Leichtigkeit, Langlebigkeit und Sicherheit? Die Rockbros 2017-12CBK Pedale bieten eine moderne Lösung für anspruchsvolle Radfahrer und garantieren maximale Stabilität auf jedem Terrain. Hergestellt aus hochwertigem, mit einer Stahllegierung verstärktem Nylon-Verbundmaterial, gewährleisten sie außergewöhnliche Langlebigkeit bei gleichzeitig geringem Gewicht. Dank ihrer breiten Basis und der strategisch platzierten Anti-Rutsch-Pins bieten diese Pedale hervorragenden Grip, selbst bei Regen oder auf schlammigem Untergrund. Eine Investition in Komfort und Kontrolle über Ihr Fahrrad, die Sie auf jedem Kilometer spüren werden. --- ## **Produktspezifikationen** - Marke: ROCKBROS - Modell: 2017-12CBK - Körpermaterial: Hochfestes Nylon-Verbundmaterial (leichter als Aluminium, stoßfest) - Achsenmaterial: Hochwertige Stahllegierung (Cr-Mo) für lange Lebensdauer - Lagertyp: Gedichtete Lager für reibungslosen Lauf und Schutz vor Schmutz - Farbe: Schwarz (matt) - Gewicht: Sehr leicht (ideal zur Reduzierung des Gesamtgewichts des Fahrrads) - Gewinde: Standard 9/16" (kompatibel mit den meisten Fahrrädern) --- ## **Geeignete Einsatzbereiche und Aktivitäten** Die Rockbros 2017-12CBK Pedale sind für eine Vielzahl von Radsportdisziplinen geeignet: - **Maximaler Grip**: Austauschbare Anti-Rutsch-Pins sorgen für festen Halt, auch bei aggressiver Fahrweise oder schwierigen Wetterbedingungen. - **Hohe Haltbarkeit**: Der Nylonkörper absorbiert Vibrationen optimal und ist widerstandsfähig gegen mechanische Beschädigungen. (z. B. durch Steinschlag). – **Einfache Wartung und Montage**: Dank der einfachen Montage ist ein schneller Austausch möglich, den jeder Radfahrer selbst zu Hause durchführen kann.37,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.42649,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie muss das Verhältnis von Lenker und Sattel beim Fahrrad sein?
Das Verhältnis von Lenker und Sattel beim Fahrrad sollte so eingestellt sein, dass der Fahrer eine bequeme und ergonomische Sitzposition einnehmen kann. Der Lenker sollte in einer Höhe sein, die es dem Fahrer ermöglicht, eine entspannte Haltung einzunehmen, während der Sattel so positioniert sein sollte, dass das Gewicht des Fahrers gleichmäßig auf Sattel und Lenker verteilt wird. Es ist wichtig, dass der Fahrer eine gute Kontrolle über das Fahrrad hat und gleichzeitig eine angenehme und effiziente Fahrposition einnehmen kann. **
-
Wie Fahrrad Pedale wechseln?
Möchtest du wissen, wie man Fahrradpedale wechselt? Es ist wichtig, die richtigen Werkzeuge wie einen Pedalschlüssel und eventuell auch einen Inbusschlüssel bereitzuhalten. Zuerst solltest du die alte Pedale mit dem Pedalschlüssel gegen den Uhrzeigersinn lösen. Achte darauf, dass du die linke und rechte Pedale nicht verwechselst, da sie unterschiedliche Gewinde haben. Schraube dann die neuen Pedale mit dem Uhrzeigersinn fest und vergiss nicht, sie ordentlich zu sichern. Hast du noch weitere Fragen zum Wechseln von Fahrradpedalen? **
-
Welche Fahrrad Pedale hat linksgewinde?
Welche Fahrrad Pedale haben Linksgewinde? Linksgewindige Pedale sind speziell für die linke Seite des Fahrrads konzipiert, während rechtsgewindige Pedale für die rechte Seite verwendet werden. Diese spezielle Gewindeart sorgt dafür, dass sich die Pedale nicht während des Fahrens lösen. Es ist wichtig, die richtige Pedale für die jeweilige Seite des Fahrrads zu verwenden, um ein sicheres und effizientes Fahren zu gewährleisten. Beim Kauf neuer Pedale sollte daher darauf geachtet werden, ob sie Linksgewinde für die linke Seite des Fahrrads haben. **
-
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
Ähnliche Suchbegriffe für Malicious
-
Buchbox Fahrrad großBuchbox Fahrrad groß , Buchbox mit wunderschönem nostalgischen Einbandmotiv. Ideal als Aufbewahrungsmöglichkeit wertvoller Gegenstände. Mittlere Größe Maße: 36 x 28 x 8 cm. , > , Erscheinungsjahr: 20250501, Warengruppe: NB/Sonstiges (Adreßbücher, Alben, Blankobooks), UNSPSC: 44201190, Warenverzeichnis für die Außenhandelsstatistik: 44201190, Sender’s product category: NONBO, Länge: 387, Breite: 295, Höhe: 87, Gewicht: 1288, Produktform: NonBook,24,42 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wolff, Kerstin: Tomate, Fahrrad, GuillotineTomate, Fahrrad, Guillotine , Eine kurze Frauengeschichte in 30 Objekten , Lager, Buchsen & Dichtungen > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20230223, Produktform: Leinen, Autoren: Wolff, Kerstin, Illustrator: Prenzel, Tatjana, Seitenzahl/Blattzahl: 192, Abbildungen: 65 farbige Abbildungen, Keyword: Diskriminierung; Emanzipation; Feminismus; Feminismus-Buch; Frauen; Frauen die die Welt bewegten; Frauenbewegung; Frauengeschichte; Frauenrechte; Gender; Geschenk Mädchen; Geschenkbuch; Geschichtsbuch; Geschichtswissenschaften; Geschlechtergerechtigkeit; Geschlechterrollen; Gesellschaft; Gleichberechtigung; Gleichstellung; Herstory; Identität; Patriachat; Porträts Frauen; Rollenklischees; Sachbuch; Sexismus; Unsichtbare Frauen; Weltgeschichte; berühmte Frauen; feministisch, Fachschema: Feminismus~Frauenbewegung / Feminismus, Fachkategorie: Sozial- und Kulturgeschichte, Interesse Alter: für Frauen und/oder Mädchen, Thema: Entdecken, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Feminismus und feministische Theorie, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Knesebeck Von Dem GmbH, Verlag: Knesebeck Von Dem GmbH, Verlag: Knesebeck, Länge: 215, Breite: 176, Höhe: 21, Gewicht: 572, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0070, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie Fahrrad Lenker höher stellen?
Um den Fahrradlenker höher zu stellen, musst du zuerst die Schrauben an der Vorbauklemmung lösen. Dann kannst du den Lenker vorsichtig nach oben ziehen, bis er die gewünschte Höhe erreicht hat. Achte darauf, dass der Lenker gerade ausgerichtet ist und ziehe die Schrauben wieder fest an. Überprüfe abschließend, ob der Lenker sicher und fest sitzt, bevor du wieder losfährst. Es ist auch ratsam, sich von einem Fachmann beraten zu lassen, um sicherzustellen, dass der Lenker korrekt eingestellt ist und keine Schäden am Fahrrad entstehen. **
-
Wie funktioniert hydraulische Bremse Fahrrad?
Die hydraulische Bremse am Fahrrad funktioniert durch die Übertragung von Druck über eine mit Bremsflüssigkeit gefüllte Leitung. Wenn der Bremshebel betätigt wird, wird Druck auf die Bremsflüssigkeit ausgeübt, die dann die Bremskolben in den Bremszangen zusammendrückt. Dadurch wird die Bremskraft auf die Bremsscheibe übertragen, was zu einer Verlangsamung oder einem Stopp des Fahrrads führt. Hydraulische Bremsen gelten als effizienter und wartungsärmer als mechanische Bremsen, da sie weniger Anpassungen erfordern und eine gleichmäßigere Bremskraft bieten. **
-
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **
-
Fährt man immer ohne Pedale Fahrrad?
Nein, man fährt nicht immer ohne Pedale Fahrrad. Es gibt verschiedene Arten von Fahrrädern, darunter auch solche ohne Pedale, wie zum Beispiel Laufräder für Kinder. Aber die meisten Fahrräder haben Pedale, die zum Treten verwendet werden, um das Fahrrad voranzubringen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.